Trong bối cảnh chuyển đổi số diễn ra ngày càng sâu rộng, bảo đảm an ninh mạng không chỉ là yêu cầu kỹ thuật mà còn là nhiệm vụ quan trọng gắn với hiệu lực quản lý nhà nước, an toàn dữ liệu và sự phát triển bền vững của đất nước. Việc Thủ tướng Chính phủ ban hành Chỉ số bảo đảm an ninh mạng giai đoạn 2027-2028, định hướng đến năm 2030, đánh dấu bước tiến trong xây dựng công cụ đánh giá có hệ thống, tạo cơ sở để nhận diện những mặt đã làm được, những hạn chế cần khắc phục và nâng cao năng lực bảo vệ các hệ thống thông tin trước những nguy cơ ngày càng phức tạp trên không gian mạng.
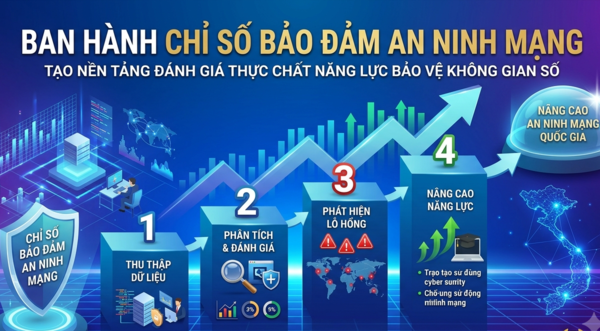
Ngày 12/10/2026, Phó Thủ tướng Thường trực Phạm Gia Túc ký Quyết định số 1964/QĐ-TTg của Thủ tướng Chính phủ về việc ban hành Chỉ số bảo đảm an ninh mạng. Theo quyết định, Chỉ số được triển khai trong giai đoạn 2027-2028 theo phương thức thử nghiệm, đánh giá, cập nhật và điều chỉnh, hướng tới việc áp dụng chính thức từ năm 2029-2030 và định hướng những năm tiếp theo. Cách tiếp cận này cho thấy yêu cầu xây dựng một công cụ đánh giá không chỉ đầy đủ về cấu trúc mà còn phải phù hợp với thực tiễn hoạt động của các cơ quan, tổ chức và sự phát triển nhanh chóng của công nghệ.
Điểm đáng chú ý của quyết định là việc xác lập một hệ thống tiêu chí tương đối toàn diện, kết hợp giữa đánh giá các yêu cầu bảo đảm an ninh mạng, năng lực quản trị và những kết quả cụ thể trong quá trình vận hành hệ thống thông tin. Thay vì chỉ xem xét việc trang bị công nghệ hoặc mức độ hoàn thành các yêu cầu về hồ sơ, phương án bảo vệ, Chỉ số hướng đến việc đánh giá nhiều khía cạnh của công tác an ninh mạng, từ quản lý tài sản, kiểm soát truy cập, phát hiện lỗ hổng đến giám sát, ứng phó sự cố và khôi phục dữ liệu.
Theo cấu trúc được phê duyệt, Chỉ số gồm ba nhóm tiêu chí với tổng số 29 tiêu chí thành phần. Trong đó, Nhóm I là nhóm tiêu chí đánh giá chung, Nhóm II là nhóm tiêu chí đánh giá đặc thù được sử dụng để tính toán Chỉ số; Nhóm III là nhóm tiêu chí phục vụ công tác chỉ đạo, điều hành, không dùng để tính toán Chỉ số. Sự phân chia này tạo điều kiện đánh giá đồng thời mức độ đáp ứng các yêu cầu cơ bản, năng lực bảo vệ chuyên sâu đối với những hệ thống có mức độ quan trọng cao hơn và các chỉ dấu phản ánh tình hình an ninh mạng phục vụ quản lý, điều hành.
Nhóm I gồm hai tiêu chí thành phần, áp dụng đối với mọi hệ thống thông tin và chủ quản hệ thống thông tin. Đó là mức độ đáp ứng hồ sơ đề xuất cấp độ và mức độ đáp ứng phương án bảo đảm an ninh mạng theo cấp độ. Đây là những yêu cầu nền tảng, gắn với việc xác định mức độ quan trọng của hệ thống, nhận diện các yêu cầu bảo vệ tương ứng và tổ chức triển khai các biện pháp bảo đảm an ninh mạng phù hợp.
Việc đưa hai nội dung này vào nhóm tiêu chí chung nhấn mạnh trách nhiệm của chủ quản hệ thống thông tin ngay từ khâu xác định yêu cầu bảo vệ. Một hệ thống chỉ có thể được bảo vệ hiệu quả khi các nguy cơ được nhận diện, mức độ quan trọng được xác định phù hợp và phương án bảo đảm an ninh mạng được xây dựng, triển khai theo quy định. Hồ sơ và phương án không nên chỉ tồn tại trên giấy tờ, mà cần gắn với điều kiện vận hành thực tế, khả năng phòng ngừa rủi ro và năng lực xử lý khi sự cố xảy ra.
Đối với các hệ thống thông tin cấp độ 3 trở lên và chủ quản các hệ thống này, Nhóm II thiết lập 18 tiêu chí đánh giá đặc thù. Các tiêu chí bao quát những nội dung cốt lõi trong quản trị và bảo vệ hệ thống, gồm quản lý rủi ro an ninh mạng; quản lý tài sản phần cứng, phần mềm và tài sản thông tin; cấu hình an toàn cho phần cứng, phần mềm; quản lý tài khoản và quyền truy cập; quản lý lỗ hổng bảo mật và nhật ký an ninh mạng.
Bên cạnh đó, Chỉ số còn xem xét việc bảo vệ trình duyệt web và dịch vụ thư điện tử, phòng chống phần mềm độc hại, sao lưu và khôi phục dữ liệu, quản lý hạ tầng mạng, giám sát phòng thủ an ninh mạng, nhân sự vận hành và quản trị hệ thống, bảo vệ an ninh mạng. Những nội dung khác được đưa vào nhóm này gồm quản lý nhà cung cấp sản phẩm, dịch vụ; phát triển ứng dụng an toàn; quản trị ứng phó sự cố và quản lý kiểm tra an ninh mạng.
Có thể thấy, các tiêu chí được thiết kế theo hướng bao quát toàn bộ vòng đời quản lý, vận hành và bảo vệ hệ thống thông tin. Nếu quản lý tài sản giúp cơ quan, tổ chức nắm rõ những thành phần cần bảo vệ, thì kiểm soát quyền truy cập góp phần hạn chế nguy cơ sử dụng trái phép. Quản lý lỗ hổng và giám sát an ninh mạng giúp phát hiện sớm những điểm yếu, dấu hiệu bất thường; trong khi sao lưu, khôi phục dữ liệu và quản trị ứng phó sự cố quyết định khả năng duy trì hoạt động, giảm thiểu thiệt hại khi xảy ra tấn công.
Việc đưa yếu tố con người, nhà cung cấp và phát triển ứng dụng an toàn vào hệ thống tiêu chí cũng có ý nghĩa thiết thực. An ninh mạng không thể được bảo đảm chỉ bằng việc đầu tư thiết bị hoặc sử dụng các giải pháp công nghệ riêng lẻ. Những hạn chế trong quy trình quản trị, năng lực nhân sự, kiểm soát tài khoản hoặc quản lý dịch vụ thuê ngoài đều có thể trở thành mắt xích yếu trong hệ thống bảo vệ. Vì vậy, đánh giá toàn diện phải gắn với cả công nghệ, con người, quy trình và trách nhiệm của từng chủ thể.
Trong khi đó, Nhóm III gồm chín tiêu chí phục vụ chỉ đạo, điều hành, áp dụng đối với mọi hệ thống thông tin và chủ quản hệ thống thông tin. Các tiêu chí tập trung vào tỷ lệ biện pháp xử lý rủi ro được thực hiện đúng hạn; tỷ lệ sự cố được kiểm soát, xử lý kịp thời; số lượng sự cố an ninh mạng nghiêm trọng; số bản ghi dữ liệu cá nhân bị lộ lọt; dung lượng dữ liệu bị lộ lọt, bị mất hoặc mã hóa; số vụ lộ bí mật nhà nước và số đầu tài liệu bí mật nhà nước bị đăng tải, truyền đưa trên không gian mạng do sự cố an ninh mạng gây ra. Tiêu chí cuối cùng phản ánh thiệt hại tài chính do các sự cố an ninh mạng gây ra trên tổng ngân sách chi cho công tác bảo đảm an ninh mạng.
Những chỉ dấu này có giá trị trong việc nhận diện mức độ tác động của sự cố, theo dõi tiến độ khắc phục rủi ro và hỗ trợ cơ quan quản lý xác định những vấn đề cần ưu tiên xử lý. Đặc biệt, việc theo dõi tình trạng lộ lọt dữ liệu cá nhân, mất dữ liệu, mã hóa dữ liệu và nguy cơ lộ bí mật nhà nước giúp mở rộng góc nhìn từ khả năng đáp ứng yêu cầu kỹ thuật sang những hậu quả thực tế đối với tổ chức, công dân và hoạt động quản lý nhà nước.
Điểm quan trọng là nhóm tiêu chí phục vụ chỉ đạo, điều hành không được sử dụng để tính toán Chỉ số. Sự phân định này cần được thực hiện nhất quán trong quá trình triển khai, bảo đảm đúng cấu trúc và phương pháp đánh giá đã được phê duyệt. Đồng thời, những dữ liệu thuộc nhóm này vẫn có vai trò cung cấp thông tin cho công tác quản lý, giúp các cơ quan theo dõi tình hình, phát hiện nguy cơ và đưa ra biện pháp điều hành phù hợp.
Quyết định số 1964/QĐ-TTg dành giai đoạn 2027-2028 để thử nghiệm, qua đó kiểm nghiệm tính phù hợp của cấu trúc, nguyên tắc và phương pháp tính toán Chỉ số. Trong quá trình thực hiện, các nội dung tại bảy phụ lục kèm theo quyết định sẽ được cập nhật, hiệu chỉnh nhằm bảo đảm tính khả thi và phù hợp với thực tiễn trước khi áp dụng chính thức.
Việc lựa chọn phương thức triển khai thử nghiệm có ý nghĩa quan trọng, bởi các hệ thống thông tin giữa các bộ, ngành, địa phương có thể khác nhau về quy mô, tính chất, mức độ quan trọng và điều kiện vận hành. Một bộ tiêu chí chỉ thực sự phát huy hiệu quả khi có phương pháp đánh giá rõ ràng, dữ liệu có thể kiểm chứng và khả năng áp dụng phù hợp với điều kiện thực tế. Giai đoạn thử nghiệm vì vậy không chỉ là bước chuẩn bị về kỹ thuật, mà còn là quá trình kiểm tra, hoàn thiện công cụ quản trị trước khi triển khai trên phạm vi chính thức.
Theo quyết định, các bộ, cơ quan và địa phương tổ chức đánh giá thí điểm đối với các hệ thống thông tin thuộc phạm vi quản lý, trên cơ sở cấu trúc, nguyên tắc và phương pháp quy định tại các phụ lục. Những cơ quan, tổ chức khác có nhu cầu có thể nghiên cứu, tham khảo để tự tổ chức đánh giá. Hồ sơ đề xuất cấp độ hệ thống thông tin đã được phê duyệt trước ngày 12/10/2026 tiếp tục được sử dụng làm căn cứ đánh giá cho đến khi được rà soát, điều chỉnh hoặc phê duyệt lại theo quy định.
Kết quả đánh giá trong giai đoạn thử nghiệm được sử dụng làm cơ sở thực tiễn để rà soát, hoàn thiện Chỉ số, không tổng hợp làm căn cứ xét thi đua, khen thưởng hoặc đánh giá mức độ hoàn thành nhiệm vụ của các bộ, cơ quan ngang bộ và Ủy ban nhân dân cấp tỉnh. Quy định này tạo điều kiện để các cơ quan tập trung vào việc kiểm nghiệm phương pháp, nhận diện hạn chế và nâng cao chất lượng dữ liệu, thay vì đặt nặng yêu cầu thành tích trong thời kỳ thử nghiệm.
Việc sơ kết giai đoạn này được thực hiện trong quý II năm 2028. Trên cơ sở kết quả sơ kết, cơ quan thường trực có trách nhiệm báo cáo, đề xuất Thủ tướng Chính phủ xem xét, quyết định việc áp dụng chính thức Chỉ số cho giai đoạn 2029-2030 và định hướng những năm tiếp theo. Đây là bước chuyển quan trọng, bảo đảm việc áp dụng chính thức dựa trên kết quả kiểm nghiệm thực tế, đồng thời có khả năng thích ứng với xu hướng công nghệ mới và yêu cầu quản trị an ninh mạng quốc gia.
Đối với kết quả đánh giá, quyết định yêu cầu bảo mật, quản lý và sử dụng theo quy định của pháp luật, đặc biệt đối với những nội dung chứa bí mật nhà nước. Từ năm 2029 trở đi, kết quả đánh giá chính thức sẽ được tổng hợp, báo cáo Thủ tướng Chính phủ và tổ chức công bố, xếp hạng định kỳ theo quy định trước tháng 5 hằng năm. Nội dung công bố gồm điểm số và mức xếp loại của cơ quan, tổ chức. Kết quả này là căn cứ quan trọng phục vụ quản lý nhà nước, hoạch định chính sách vĩ mô và chiến lược về an ninh mạng quốc gia; đồng thời có thể được sử dụng như một nguồn thông tin tham khảo trong đánh giá cán bộ, công chức theo quy định của pháp luật và các quy định có liên quan.
Cùng với cơ chế đánh giá, quyết định xác định rõ trách nhiệm tổ chức thực hiện. Bộ Công an là cơ quan thường trực theo dõi, đánh giá và tổng hợp kết quả đánh giá Chỉ số hằng năm. Bộ Công an chủ trì, phối hợp với Bộ Khoa học và Công nghệ, Bộ Quốc phòng cùng các bộ, cơ quan, địa phương đề xuất điều chỉnh Chỉ số; tổ chức sơ kết, tổng kết quá trình thử nghiệm; hướng dẫn phương pháp đánh giá, phạm vi và thời điểm thu thập dữ liệu, việc áp dụng tiêu chuẩn, quy chuẩn kỹ thuật và xử lý những vấn đề phát sinh.
Bộ Công an cũng được giao nghiên cứu, xây dựng công cụ hỗ trợ đánh giá tự động và hệ thống thông tin phục vụ chấm điểm, tổng hợp, báo cáo, thống kê kết quả hằng năm. Đây là hướng triển khai cần thiết nhằm nâng cao tính thống nhất, giảm khối lượng công việc thủ công và hỗ trợ việc theo dõi dữ liệu thường xuyên. Tuy nhiên, hiệu quả của các công cụ này vẫn phụ thuộc vào chất lượng dữ liệu đầu vào, tính đầy đủ của hồ sơ minh chứng và trách nhiệm của từng cơ quan trong quá trình cập nhật thông tin.
Các bộ, cơ quan, địa phương có trách nhiệm tổ chức đánh giá đối với những hệ thống thông tin thuộc phạm vi quản lý, bao gồm cả hệ thống của các đơn vị trực thuộc; xây dựng cơ chế theo dõi, thống kê và tổng hợp số liệu bảo đảm cập nhật thường xuyên, liên tục, đầy đủ, chính xác. Kết quả được báo cáo cơ quan thường trực theo thời hạn hướng dẫn. Các cơ quan đồng thời cần tăng cường ứng dụng khoa học, công nghệ để hình thành hệ thống dữ liệu phục vụ triển khai Chỉ số. Tại địa phương, Công an tỉnh, thành phố là đầu mối tham mưu cho Ủy ban nhân dân cùng cấp tổ chức thực hiện, phối hợp với các cơ quan, tổ chức liên quan theo dõi, tổng hợp và báo cáo kết quả.
Ban hành Chỉ số bảo đảm an ninh mạng là bước đi nhằm chuyển công tác bảo vệ không gian số theo hướng có tiêu chí, có dữ liệu và có cơ sở đánh giá rõ ràng hơn. Giá trị của Chỉ số không chỉ nằm ở điểm số hay thứ hạng, mà quan trọng hơn là khả năng giúp các cơ quan nhìn nhận đúng thực trạng, chủ động khắc phục điểm yếu và nâng cao năng lực phòng ngừa, phát hiện, ứng phó với nguy cơ an ninh mạng. Khi được triển khai nghiêm túc, gắn với trách nhiệm cụ thể và thường xuyên cập nhật theo thực tiễn, Chỉ số sẽ góp phần củng cố nền tảng an toàn cho chuyển đổi số, bảo vệ dữ liệu và nâng cao hiệu quả quản trị quốc gia trong môi trường số.
Thanh Long